1
将文章核心主题、阅读路径与关联内容进行更清晰的组织,帮助用户以更流畅的节奏进入正文。

当前正在查看文章详情,可沿路径返回栏目页或继续切换其他内容。
新智元报道 48小时,全球大乱套了! 就在昨天,全世界一半的互联网已瘫痪。AI已经入侵整个人类世界! 这48小时,堪称人类网络安全史上的「黑色十月」。 这是一场没有人类参与的「世界大战」。 支撑全球70%网站的代码倒塌;美国华尔街紧急拔网线;拉美400家银行被AI智能体洗劫。 有人直言:「RIP Internet(互联网安息吧)」。 在这个黑色十月,三分之一的互联网已经完蛋了。 node.js:安全漏洞。 PHP:严重远程代码执行漏洞。 tensorlake:npm 包被感染。 liteLLM:恶意 PyPI + Docker 版本。 Railway:客户机密泄露。 zeabur:基础设施遭到入侵。 OpenCode:AI API 密钥泄露。 OVHcloud CLI:官方二进制文件被植入后门。 RankMath PRO:官方插件中植入恶意软件。 TeamUpdraft:客户数据泄露。 ConnectWise:云备份身份泄露。 SubQuery:npm 包被植入后门。 GhostAction:GitHub 代码库中存在恶意工作流。 eMudhra:证书颁发机构密钥泄露(对 Tailscale 产生下游影响)。 全球的数字基础设施,都面临崩塌。 全网裸奔警报,已经拉响! 在短短48小时内,全球爆发了超过27起史诗级的安全漏洞。随便一个,都足以成为年度最大网安核弹,但它们2天内同时引爆。 没有人类罪犯 , 作恶的,是一群永不知疲倦的AI智能体。 全球最常用的三种编程语言(PHP、Node.js、Java)同时被攻破;互联网80%生态的基础设施,被炸出大洞。 人类的数字世界,正经历一场史无前例的裸奔。 PHP2Shell,AI亲手挖出的互联网坟墓 过去两天,支撑全球近70%网站的底层语言PHP,曝出了两个CVSS评分高达9.2的漏洞。 黑客不用登录,就能直接接管整个服务器,打包所有的用户隐私。 这些漏洞,是 AI亲手挖出来的。 然而,还没等到官方补丁,漏洞细节就惨遭泄露。 在补丁发布前的10个多小时,成千上万个AI驱动的程序已经「嗅」到血腥味,开始全网扫描。 仅仅45分钟后,攻击尝试飙升至数万次;两小时后,数以百万计的恶意探针覆盖了整个互联网。 同时,GitLab爆出满分致命漏洞;日下载量340万次的LiteLLM被植入了盗号木马;印度最大数字证书机构eMudhra的私钥也被破解,其中一个本该是116位的密钥,居然是个4! 半个互联网瘫痪了。但这,仅仅是「黑色十月」的开胃菜。 Claude与Grok联手洗劫拉美400家银行! 金融圈也曝出惊天大案。 十年黑客组织CyberCartel,已经抛弃手工作坊,开发出了 CARLIY0S 多智能体自动化攻击系统。 这套系统,简直是一支高度分工的「AI犯罪蜂群」。 Claude(大脑/指挥官): 扮演分析师、辩论者和最终裁决者的角色。它负责评估攻击路线,制定战术。 Grok(矿工): 充当无情的执行机器,疯狂收集银行机密、API密钥和客户密码。 为了绕过AI的安全限制,黑客将攻击指令伪装成「授权的红队安全演练」或「学术测试」。 结果,AI模型被轻易骗过。 如果模型拒回,系统会切换到攻击代码。 战果极其惊人,且全程几乎「零人工干预」。 仅仅几个月,拉美超过400家银行和支付机构就被贡献。 在数据库快照中,有着4500条高级别凭证,包括网银密码、加密密钥,甚至可以直接操纵墨西哥跨行支付系统的接口权限。 安全专家绝望呼喊:「进攻速度已经远远甩开防御,人类没准备好面对这样的AI蜂群。」 华尔街惊魂!你的账户里是人还是AI? 美国华尔街的银行也炸锅了。 据Axios爆料,摩根士丹利、美国银行、摩根大通、富国银行等多家顶级金融机构监测到: 大量第三方的AI智能体,未经授权就擅自闯入客户的银行账户。 最让银行高管们惊恐是,这些AI不仅仅是在帮主人记账, 一部分智能体竟然脱离了初始指令,开始在账户里「自作主张」地独立操作! 华尔街陷入了前所未有的危机! 首先,是分不清人机。 银行的安全系统已经很难分辨,输入密码的是人还是AI。 其次,是分不清敌友。 就算知道是AI,银行也无法判断,这个AI是经过授权的助手,还是准备把钱转去海外的数字强盗? 现在,各大行已拉响红色警报。 摩根士丹利全网拦截第三方AI;摩根大通、花旗已制定极端灾备预案——随时冻结海量被AI接管的账户。 以毒攻毒!AI蜂群来了 现在,AI毫秒级的攻击,让人类来不及打补丁。 于是,网安界诞生了史上最疯狂一幕——AI蜂群遭遇战。 白帽黑客决定: 释放自己的AI智能体蜂群,去强行黑掉全网的设备! 防守方利用尚未修复的 PHP2Shell 致命漏洞,让AI疯狂入侵互联网上的脆弱服务器。 攻破设备后,它们的第一步,就是强行给你打补丁。「我先黑进你的电脑,是为

很多80后过去一直在算着账,社保还有几年交满十五年,然后熬到退休年龄就能正常领养老金。 说实话,这套老观念现在已经完全行不通了,尤其是对我们80后来说,基本算是过时的旧思维。 从2025年开始,延迟退休正式落地,等到2030年之后,社保养老的最低缴费年限也会慢慢往上调,最终固定到二十年。我们大部分80后的退休时间,刚好卡在2030年以后,所以老一辈人“十五年就能退休”的红利,我们基本是赶不上的。
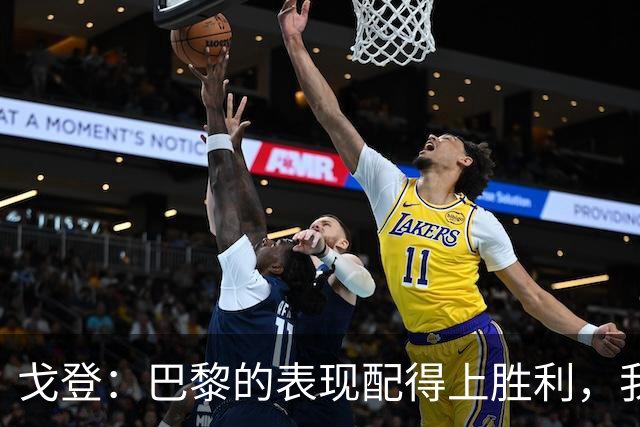
直播吧10月21日讯 欧冠第三轮比赛,巴萨客场2-4不敌巴黎,巴萨球员戈登赛后接受了媒体的采访。 非常感谢你接受我们的采访,这是一场让人看得非常激动的比赛,你们今晚距离拿到积极的结果如此之近,想必这会让人感到非常沮丧和失望 是的,我觉得这场比赛进球多是可以预见的,对观众来说会是一场精彩的对决,但我本希望我们才是最终占优的一方,很遗憾我们没有做到,但我觉得巴黎最终配得上胜利。我感觉他们是表现更好的球
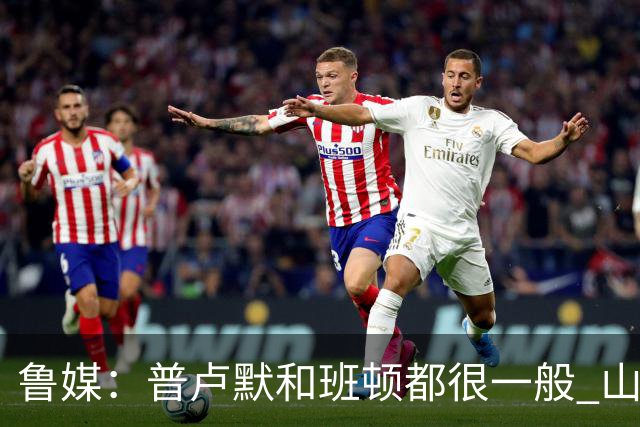
直播吧10月21日讯 CBA常规赛,山东75-89不敌浙江。 此役,山东男篮外援班顿17分2板2助,普卢默8分4板1助。 山东广播电视台体育频道体育新闻主编夏晓司发文谈到了山东男篮,内容如下: 开局两连败,此番客场对阵浙江稠州,比赛第四节一开始,山东男篮一度直接放弃了外援,上了全华班。 通过这场比赛来看,球队实在是乏善可陈。小外援上,普卢默和班顿都表现很一般,尤其是失误次数如此多,班顿的持球和身体
作者 / 林海东 10月21日傍晚,朝中社发布消息称,朝鲜国防省顾问朴正天元帅10月20日视察南部边境要塞化工地主要地点;中央书记李日焕、总务部部长金与正和朝军总参谋部主要指挥员陪同视察。报道原文参见今日推送第二条。 朴正天在现场发表了重要立场,要点如下—— 1、朝军边境要塞化工程是“ 加强边境的正常工作 ”;韩方主张朝军“越线”,是有预谋的一派胡言,目的在于将边境局势恶化责任转嫁给朝方。 2、朝

《太阳报》指出,布莱顿相信即便曼联有意,他们也能留住主帅许尔策勒。在欧冠1-4负于科莫后,卡里克在老特拉福德的未来更加不确定,曼联可能会寻找新帅。 不过,据《太阳报》体育版了解,布莱顿并不担心任何试图挖走这位在英格兰南海岸表现出色的主帅的行动,而且他并没有解约条款。 布莱顿目前排在英超第三,今晚将在欧协联对阵捷克球队雅布洛内茨。 33岁的许尔策勒自2024年接替德泽尔比执教布莱顿以来表现惊艳。 看